
Domeeni DNS seadistamine
Domeeninimi on ettevõtte digitaalne identiteet, kuid ainuüksi nime registreerimisest ei piisa, et veebileht avaneks või e-kirjad kohale jõuaksid. Selleks et internetiliiklus jõuaks õigesse serverisse, tuleb paika panna nimesüsteem ehk DNS (Domain Name System). Kui olete veebiprojektiga alles alustamas, aitab Domeen.ee leida sobivaid vabu nimesid nii eesti kui ka inglise keeles.
Pärast seda, kui esmane domeeni registreerimine on edukalt tehtud, tuleb domeen siduda vajalike teenustega. .ee domeeni saab küll registreerida ilma kohese nimeserverite määramiseta, kuid kodulehe ja e-posti töölepanekuks on DNS-kirjete häälestamine möödapääsmatu samm. Selles juhendis vaatame läbi, kuidas DNS toimib, millised on peamised kirjetüübid ning kuidas seadistada oma domeen kodulehe ja e-posti jaoks.
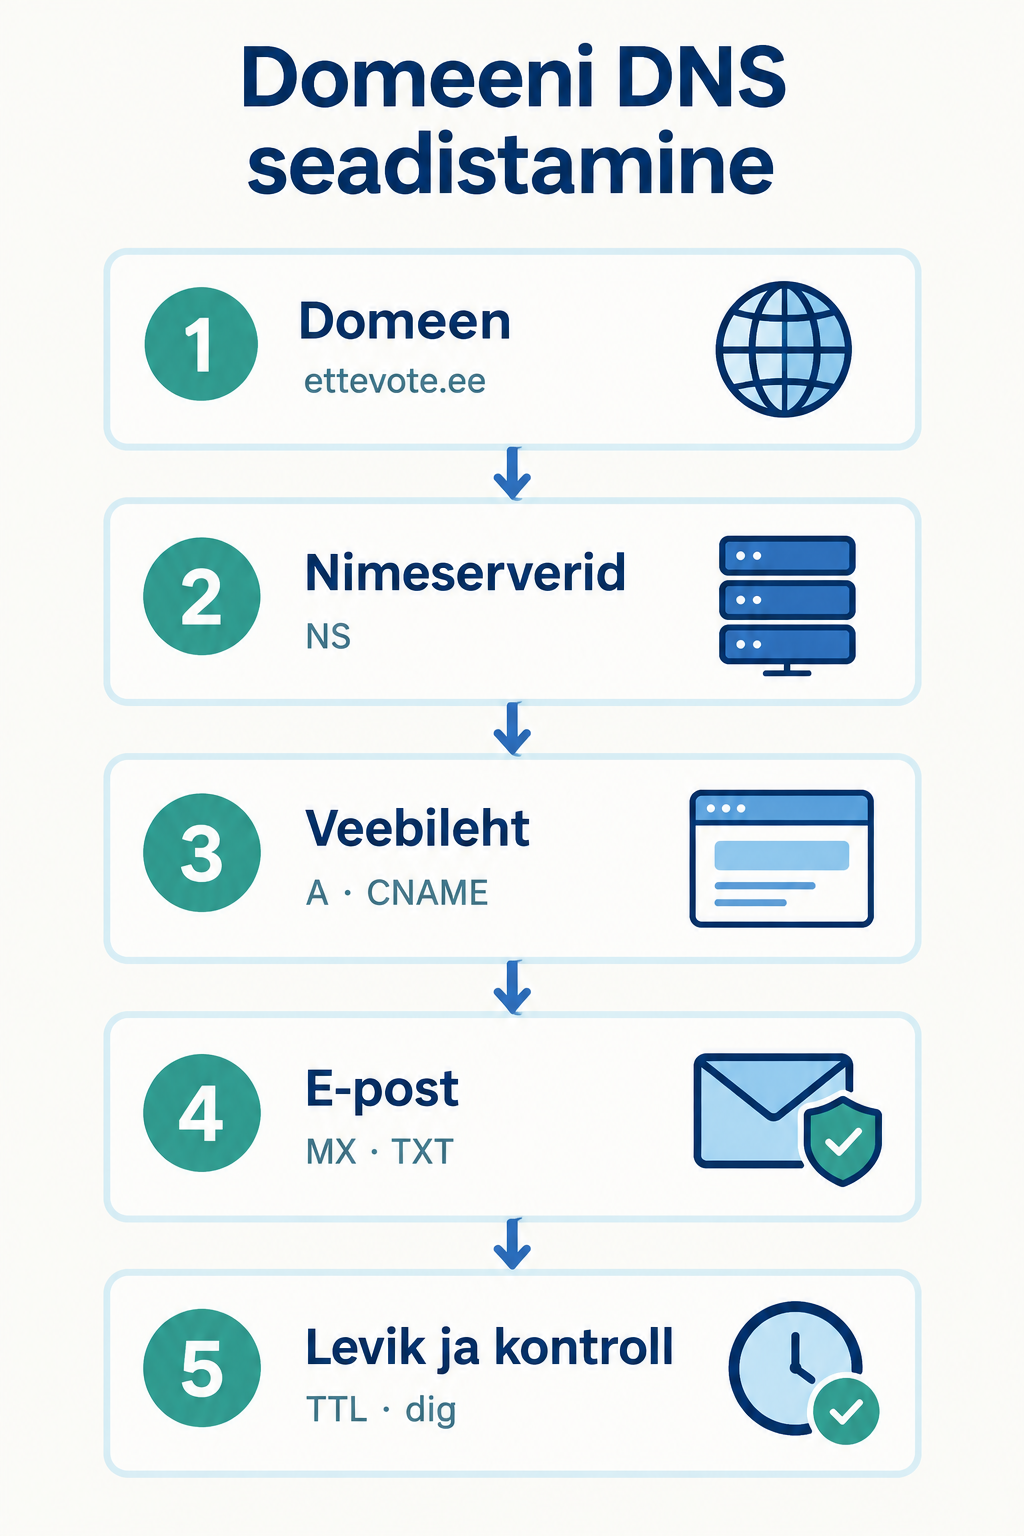
DNS ja nimeserverid
DNS toimib interneti aadressiraamatuna. Inimesed kasutavad veebiaadresside meeldejätmiseks nimesid, kuid serverid suhtlevad omavahel numbriliste IP-aadresside kaudu. DNS tõlgib domeeninime vastavaks serveri aadressiks. Põhjalikuma ülevaate sellest, mis on domeen ja kuidas domeenitasandid töötavad, leiate meie baasteadmiste artiklist.
Süsteemi toimimise aluseks on nimeserverid (nameservers ehk NS). Need on serverid, mis sisaldavad volitatud teavet teie domeeni kirjete kohta:
- Registripidaja nimeserverid: enamasti pakub domeeni registripidaja vaikimisi nimeservereid, kus saate kirjeid mugavalt veebipõhises haldusliideses hallata.
- Välised nimeserverid: veebimajutuse või pilveteenuse (näiteks Cloudflare või AWS Route 53) kasutamisel suunatakse domeen sageli teenusepakkuja spetsiaalsetele nimeserveritele.
Kui muudate domeeni nimeservereid, määrate sellega, milline teenusepakkuja omab volitust (authoritative DNS) teie domeeni tsooni ja kirjete üle.
Nimeserverite muutmine
Kui teie kodulehe hostimine asub teise teenusepakkuja juures kui domeen, saab tsooni suunata kahe erineva lähenemisega: muuta üksikuid kirjeid olemasolevas halduses või delegeerida kogu domeen uutele nimeserveritele. Eesti .ee domeenide puhul saab tehnilisi andmeid ja nimeservereid muuta domeeni registreerimisel määratud tehniline kontakt.
Nimeserverite vahetamisel tuleb katkestuste vältimiseks järgida kindlaid reegleid:
- Kopeerige olemasolevad kirjed: enne nimeserverite ümberlülitamist looge uue teenusepakkuja juures valmis täpne koopia kõigist kehtivatest kirjetest, pöörates erilist tähelepanu toimivatele e-posti MX-kirjetele.
- Lülitage ajutiselt välja DNSSEC: kui domeenil on aktiveeritud turvalaiendus DNSSEC, tuleb see registripidaja juures enne nimeserverite vahetamist keelata. Vastasel juhul võivad teised serverid pidada uusi vastuseid võltsituks ja veebileht muutub kättesaamatuks. DNSSEC-i saab uuesti sisse lülitada alles siis, kui uus tsoon toimib tõrgeteta.
- Langetage kirjete eluaega (TTL): enne muudatuste tegemist tasub nimeserveri kirjete TTL-väärtust lühendada, et uued andmed jõuaksid kiiremini internetti levida.
- Säilitage vana tsoon: hoidke varasem DNS-tsoon koos kirjetega aktiivsena vähemalt 48 tundi pärast muudatust, sest paljud vaheserverid võivad teavet pärida veel vanast kohast.
Olulisemad DNS-kirjed
DNS-halduspaneelis puutute kokku mitut tüüpi kirjetega, millest igaühel on internetiliikluses kindel ülesanne:
- A-kirje (Address Record): seob domeeni või alamdomeeni serveri IPv4-aadressiga (näiteks
192.0.2.1). Seda kasutatakse peamise veebiserveri määramiseks. - AAAA-kirje: seob nime serveri uuema IPv6-aadressiga.
- CNAME-kirje (Canonical Name): suunab ühe domeeninime teisele nimele, mitte otse IP-aadressile. Seda kasutatakse sageli
www-alamdomeeni sidumiseks peadomeeni või välise teenusepakkujaga. - MX-kirje (Mail Exchange): määrab postiserverid, mis võtavad vastu teie domeenile saadetud sissetulevaid e-kirju.
- TXT-kirje (Text Record): sisaldab tekstilist teavet, mida kasutatakse domeeni omanikustaatuse kinnitamiseks ning e-posti turvakirjete seadistamiseks.
Oluline on arvestada, et standardset CNAME-kirjet ei tohi lisada tsoonitipule ehk peadomeenile, sest see ei saa eksisteerida kõrvuti kohustuslike SOA- ja NS-kirjetega. Samuti ei tohi samal hostinimel koos CNAME-iga asuda teisi kirjeid, näiteks MX- või TXT-kirjeid.
Veebilehe sidumine domeeniga
Kui käsil on iseseisva kodulehe tegemine eraldiseisval platvormil, tuleb domeen suunata veebiserverile. Kui te ei soovi nimeservereid vahetada, saab ühenduse luua kirjete suunamise teel.
Selleks tehakse halduspaneelis kaks peamist toimingut:
- Peadomeeni suunamine A-kirjega: lisage A-kirje, kus hostinime väljale märgitakse
@(või jäetakse see vastavalt haldusliidese loogikale tühjaks). Väärtuseks sisestatakse majutusteenuse pakkuja antud IPv4-aadress. - Alamdomeeni suunamine: tavaliselt seadistatakse
www-alamdomeen kas CNAME-kirjega, mis viitab peadomeenile või teenusepakkuja määratud sihtnimele, või A-kirjega, mis viitab samale IP-aadressile.
Kirjete suunamise eelis seisneb selles, et domeeni haldus ja muud teenused jäävad samasse keskkonda ning veebiserveri vahetus ei mõjuta automaatselt teisi tsoonikirjeid.
E-posti suunamine
E-posti toimimiseks oma domeeninimega (näiteks aadressil info@ettevote.ee) tuleb korrektselt paika panna MX-kirjed. Need suunavad kirjavahetuse õigesse postiserverisse.
MX-kirjete lisamisel kehtivad ranged reeglid:
- Kirje asukoht: MX-kirje lisatakse peadomeenile, märkides hostiväljale
@või jättes selle tühjaks. - Sihtkoha kuju: MX-kirje väärtus peab alati olema serveri hostinimi (näiteks
smtp.google.comvõi teenusepakkuja postiserveri nimi), mitte numbriline IP-aadress ega teisele CNAME-kirjele viitav aadress. - Prioriteet: igal MX-kirjel on prioriteedinumber. Mida väiksem on number, seda eelistatum on server. Kui madalaima numbriga server ei vasta, proovib saatja server järgmist. Näiteks Google Workspace’i puhul lisatakse kirje prioriteediga 1 ja sihtkohaga
smtp.google.com.
Kodulehe kolimisel või uue veebiserveri seadistamisel kontrollige alati, et olemasolevad MX-kirjed jääksid tsooni alles, vastasel juhul saabub e-kirjade liiklusesse katkestus.
E-posti turvakirjed
Selleks et saadetud e-kirjad jõuaksid kindlalt kohale ega satuks adressaadi rämpsposti kausta, tuleb seadistada spetsiaalsed turvakirjed. Need kirjed lisatakse DNS-i TXT-kirjetena.
- SPF (Sender Policy Framework): määrab kindlaks serverid ja IP-aadressid, millel on õigus teie domeeni nimel kirju välja saata. SPF lisatakse TXT-kirjena peadomeenile. Domeenil tohib olla ainult üks kehtiv SPF-kirje; kui kirju saadetakse mitmest kohast (näiteks tavaposti serverist ja uudiskirjaplatvormilt), tuleb kõik lubatud saatjad koondada samasse kirjesõnesse.
- DKIM (DomainKeys Identified Mail): lisab väljuvatele kirjadele digitaalallkirja, mis tõendab, et kiri pärineb tõepoolest teie serverist ja seda pole teel muudetud. Kirje nimi sisaldab teenusepakkuja määratud selektorit (näiteks
google._domainkey) ning selle väärtuseks on vastav krüptograafiline võti. - DMARC (Domain-based Message Authentication, Reporting, and Conformance): annab vastuvõtvale serverile juhised, kuidas käituda kirjadega, mis ei läbi SPF- või DKIM-kontrolli. DMARC luuakse TXT-kirjena nimega
_dmarc. See tuleks kasutusele võtta alles pärast seda, kui SPF ja DKIM on korrektselt tööle seadistatud.
Muudatuste levik ja kontroll
Pärast kirjete salvestamist halduspaneelis ei kajastu muudatused internetis silmapilkselt. Aega, mis kulub uue teabe jõudmiseks interneti eri serveritesse, nimetatakse DNS-i levikuks (propagation).
- TTL (Time to Live): igale kirjele määratud eluaeg sekundites näitab, kui kaua vaheserverid tohivad kirje vastust vahemälus hoida enne uue päringu tegemist. Kui TTL on 3600 sekundit, kulub vana kirje aegumiseks üks tund.
- Leviku kestus: sõltuvalt eelnevast TTL-väärtusest ja teenusepakkujate vahemäludest võib muudatuste täielik jõustumine võtta mõnest minutist kuni 72 tunnini.
- Päringute kontrollimine: tehtud muudatusi saab testida avalike päringutööriistadega, nagu Google Admin Toolbox Dig, või käsurea utiliitidega (
dig,nslookup). Tulemuste kontrollimisel tehke alati päring konkreetse kirjetüübi kohta (näiteks eraldi A-kirje veebilehe ja MX-kirje e-posti jaoks).
Levinumad vead
DNS-i haldamisel tehtud vead võivad muuta teenused kättesaamatuks. Enamiku probleemidest saab vältida järgmiste soovituste abil:
- Vältige CNAME-kirjet tsoonitipul: ärge määrake CNAME-kirjet peadomeenile (
@), vaid kasutage seal alati A- või AAAA-kirjeid. CNAME sobib alamdomeenidele, naguwww. - Ärge looge mitut SPF-kirjet: kui lisate uue e-posti või uudiskirjateenuse, täiendage olemasolevat SPF-kirjet uute väärtustega, mitte ärge looge uut eraldiseisvat SPF TXT-kirjet.
- Ärge sisestage MX-kirjesse IP-aadressi: MX-kirje sihtkoht peab alati olema serveri hostinimi, mis omakorda laheneb A- või AAAA-kirje kaudu.
- Kopeerige kirjed enne nimeserverite vahetust: nimeserverite vahetamisel sisestage kõik vajalikud kirjed uude halduskeskkonda enne, kui suunate domeeni ümber.
- Deaktiveerige DNSSEC enne kolimist: kui domeen kolib uutele nimeserveritele, lülitage DNSSEC vanas asukohas välja, et vältida nimesüsteemi valideerimistõrkeid.